Sumário
Atualizado em 22 de outubro de 2026.
A vulnerabilidade no PHP divulgada nesta semana acendeu um alerta importante para empresas que mantêm sites, lojas virtuais e aplicações web. Duas falhas críticas podem permitir que invasores executem código remotamente em servidores vulneráveis, sem precisar fazer login. Por isso, a atualização do ambiente PHP deve ser tratada como uma prioridade de segurança.
O PHP é utilizado por uma grande variedade de sites e sistemas, incluindo projetos desenvolvidos com WordPress e outras plataformas populares. Como a falha está na própria linguagem de programação, atualizar apenas plugins, temas ou componentes do site não resolve necessariamente o problema.
Na Agência Hydrus, a segurança dos ambientes que administramos faz parte do cuidado contínuo com os projetos dos nossos clientes. Já aplicamos as correções necessárias nos ambientes de todos os clientes sob nossa gestão, reduzindo a exposição a essas vulnerabilidades específicas.
Neste artigo, explicamos o que aconteceu, quais versões precisam de atenção e como verificar se o seu site está protegido.
O que aconteceu com a vulnerabilidade no PHP?
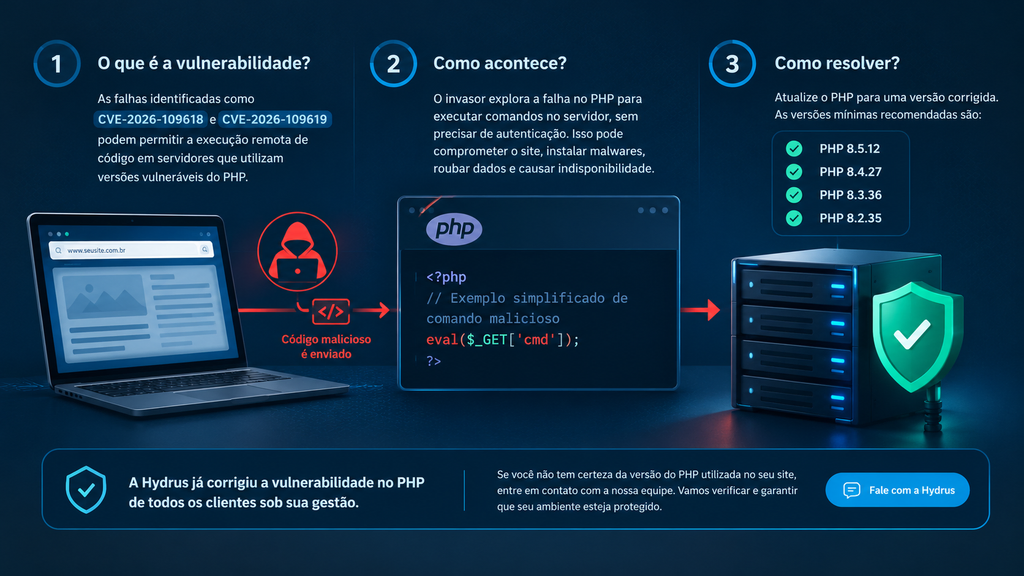
Em 21 de outubro de 2026, a equipe oficial do PHP publicou atualizações de segurança para duas vulnerabilidades críticas, identificadas pelos códigos CVE-2026-109618 e CVE-2026-109619.
As duas falhas receberam pontuação CVSS 9.2, considerada crítica, e podem possibilitar a execução remota de código em determinadas condições. Isso significa que um invasor pode explorar um servidor vulnerável para executar comandos sem precisar estar autenticado previamente.
As vulnerabilidades envolvem problemas no gerenciamento de memória e no estado interno do PHP durante o processamento de requisições. Embora os detalhes técnicos sejam complexos, a consequência prática é clara: um servidor desatualizado pode ficar exposto a tentativas de invasão.
Dependendo das permissões do ambiente e do sucesso do ataque, os impactos podem incluir:
- Alteração indevida de páginas e arquivos do site.
- Instalação de códigos maliciosos ou mecanismos de acesso persistente.
- Acesso não autorizado a informações disponíveis no servidor.
- Interrupção de serviços e indisponibilidade da aplicação.
- Comprometimento de outros recursos acessíveis a partir do ambiente invadido.
Isso não significa que todo site que utiliza PHP já foi invadido. Significa que os ambientes vulneráveis precisam receber a correção adequada com urgência.
A publicação oficial pode ser consultada no aviso de segurança do PHP, que apresenta as falhas e as versões corrigidas.
Quais versões do PHP estão vulneráveis?
De acordo com o comunicado oficial, as seguintes versões anteriores às correções publicadas estão afetadas:
| Versão do PHP | Versão corrigida |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Os números apresentados são as versões mínimas indicadas para cada uma dessas linhas de desenvolvimento. Se houver uma versão de segurança posterior disponível, a recomendação é utilizar uma versão atualizada e compatível com a aplicação.
O PHP 8.1 e versões anteriores também exigem atenção especial, pois essas linhas não recebem mais atualizações diretamente do projeto PHP. Alguns fornecedores podem disponibilizar correções retroativas, mas isso precisa ser confirmado na documentação do fornecedor responsável pelo ambiente.
Se o servidor utiliza pacotes fornecidos por uma distribuição Linux ou por um provedor de hospedagem, a correção pode ser disponibilizada por meio de um pacote atualizado. Nesse caso, é importante verificar o comunicado do fornecedor, em vez de considerar apenas o número exibido pela versão original do PHP.
Meu site WordPress pode ser afetado?
Sim. Um site WordPress pode estar exposto se for executado em uma instalação vulnerável do PHP.
O mesmo raciocínio vale para outras plataformas e aplicações desenvolvidas com PHP, como lojas virtuais, sistemas administrativos, portais e aplicações personalizadas.
É importante entender que a falha não está necessariamente no WordPress, no tema ou em um plugin específico. O problema está no ambiente PHP utilizado para processar as requisições do site.
Por isso, manter o WordPress atualizado continua sendo essencial, mas não substitui a atualização da linguagem de programação no servidor.
Também não basta verificar se o painel administrativo funciona normalmente. Uma aplicação pode continuar operando sem apresentar erros visíveis e, ainda assim, utilizar uma versão vulnerável do PHP.
Como corrigir a vulnerabilidade no PHP
A correção definitiva é instalar uma versão do PHP que contenha os patches de segurança correspondentes. O procedimento exato depende da hospedagem, do sistema operacional e da forma como a aplicação foi implantada.
Verifique a versão utilizada pelo site
O primeiro passo é identificar qual versão do PHP está efetivamente processando as requisições da aplicação.
Essa informação pode ser consultada no painel da hospedagem, na configuração do domínio ou na administração do servidor. Em ambientes com múltiplos sites, contêineres ou diferentes pools de PHP-FPM, cada aplicação pode utilizar uma configuração própria.
Atenção: a versão mostrada pelo comando php -v no terminal pode ser diferente daquela utilizada pelo site na web. Por isso, confira também a configuração efetiva do ambiente que atende o domínio.
Atualize para uma versão corrigida
Depois de identificar o ambiente, instale uma atualização de segurança compatível com a aplicação.
As versões mínimas publicadas para as linhas atuais são PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Quando o fornecedor disponibilizar um pacote corrigido com numeração própria, siga a orientação oficial desse fornecedor.
Se o ambiente utiliza PHP 8.1 ou uma versão anterior, avalie a migração para uma linha com suporte ou confirme a existência de uma correção retroativa fornecida por um mantenedor confiável.
A atualização deve ser feita por alguém com acesso autorizado à hospedagem ou ao servidor, considerando as dependências da aplicação e os procedimentos adequados de implantação.
Reinicie os serviços necessários
Dependendo da infraestrutura, pode ser necessário reiniciar ou recarregar os processos que executam PHP, como PHP-FPM, Apache ou LiteSpeed. Em ambientes conteinerizados, pode ser necessário reconstruir ou atualizar a imagem e recriar os serviços.
A atualização dos arquivos, sem garantir que os processos estejam utilizando a versão corrigida, pode deixar o ambiente executando componentes antigos.
Teste o funcionamento do site
Após a atualização, valide as funcionalidades importantes da aplicação. Entre os pontos que merecem atenção estão:
- Carregamento das páginas e acesso ao painel administrativo.
- Login, formulários e envio de arquivos.
- Checkout e processamento de pedidos, quando houver loja virtual.
- Integrações com APIs e serviços externos.
- Logs de erros e comportamento do servidor.
Esses testes ajudam a identificar incompatibilidades e permitem confirmar que a aplicação continua funcionando depois da intervenção.
Verifique possíveis sinais de comprometimento
A atualização corrige a vulnerabilidade conhecida, mas não remove automaticamente um código malicioso que já tenha sido instalado antes do patch.
Se o ambiente ficou exposto enquanto estava vulnerável, é prudente revisar os registros do servidor, investigar alterações suspeitas em arquivos e contas, conferir processos incomuns e avaliar a integridade de backups.
Caso existam indícios de invasão, a situação exige uma análise de segurança específica. Atualizar o PHP é essencial, mas pode não ser suficiente para recuperar um ambiente que já tenha sido comprometido.
E se eu não conseguir atualizar o PHP imediatamente?
Não é recomendável ignorar a vulnerabilidade ou depender apenas de um firewall para considerar o ambiente seguro.
A equipe do PHP publicou medidas temporárias que podem reduzir a exposição a determinados caminhos de exploração. Entretanto, essas medidas não substituem a atualização definitiva.
Se a correção não puder ser aplicada imediatamente, a empresa deve avaliar medidas de contenção, restringir a exposição do serviço quando possível e seguir a orientação técnica do fornecedor responsável pelo ambiente. Em situações de risco elevado, pode ser necessário retirar temporariamente o serviço vulnerável da internet até que a correção seja aplicada e validada.
O comunicado do CERT-EU sobre as vulnerabilidades críticas no PHP apresenta orientações adicionais para organizações que precisam tratar o incidente.
A prioridade deve ser aplicar a correção adequada, verificar seu funcionamento e investigar possíveis sinais de comprometimento quando houver motivo para suspeitar de exploração anterior.
A Hydrus já corrigiu a vulnerabilidade no PHP dos seus clientes
Quando uma vulnerabilidade crítica é divulgada, agir rapidamente faz diferença. Não basta conhecer o problema: é necessário identificar os ambientes afetados, aplicar a atualização correta e verificar se os serviços continuam funcionando adequadamente.
A Hydrus já realizou as correções necessárias nos ambientes de todos os clientes sob nossa gestão.
Essa atuação faz parte do compromisso da agência com a continuidade, a manutenção e a segurança dos projetos digitais que administramos. Nosso trabalho considera as particularidades de cada ambiente, evitando tratar a atualização de segurança como uma simples troca de versão sem avaliar a aplicação.
Também é importante esclarecer que uma correção pontual não elimina a necessidade de manutenção contínua. Novas vulnerabilidades podem ser descobertas, versões deixam de receber suporte e componentes de terceiros precisam de atualizações periódicas.
Por isso, manter um site seguro envolve acompanhar os avisos de segurança, atualizar a infraestrutura, verificar a compatibilidade dos componentes e monitorar o funcionamento da aplicação.
Seu site está protegido contra a vulnerabilidade no PHP?
Se você não sabe qual versão do PHP seu site utiliza, depende de uma hospedagem que não acompanha as atualizações ou não tem uma equipe responsável pela manutenção técnica, este é o momento de verificar a situação.
Um site desatualizado pode representar riscos para a empresa, para os dados dos clientes e para a continuidade das operações. A manutenção preventiva ajuda a reduzir essas exposições e a evitar que problemas conhecidos permaneçam sem correção.
A Agência Hydrus trabalha com desenvolvimento web, otimização técnica e suporte a projetos digitais. Podemos ajudar sua empresa a avaliar as necessidades do site e definir os cuidados adequados para manter sua estrutura atualizada.
Não espere uma falha de segurança afetar seu negócio.
Entre em contato com a Hydrus e converse com nossa equipe sobre a manutenção e a segurança do seu site.